
更新 2013-10-28
Dede后台getshell【过20130715】
测试版本为:V5.7 20130715 测试步骤: 后台——SQL命令运器——执行命令 [crayon-6ab638a1d613c685724331/] 访问:http://site/plu...

不再关注网络安全
测试版本为:V5.7 20130715 测试步骤: 后台——SQL命令运器——执行命令 [crayon-6ab638a1d613c685724331/] 访问:http://site/plu...
dedecms的漏洞很多,但是厂商都是不做修复。 之前乌云爆的一个二次注入的漏洞,其中title能够xss,但是官方只是修复了注入,xss并没有修复,只...
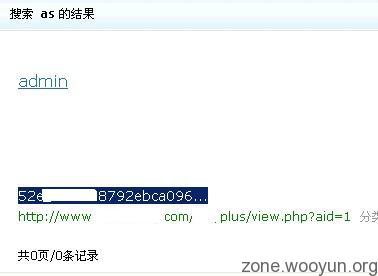
作者:鬼哥 哎。没意识,我一个月前就发现了这个漏洞,一直也没去黑站放那现在狗卵的什么知道创宇发出来了。 郁闷。可惜了我的洞辛苦看...
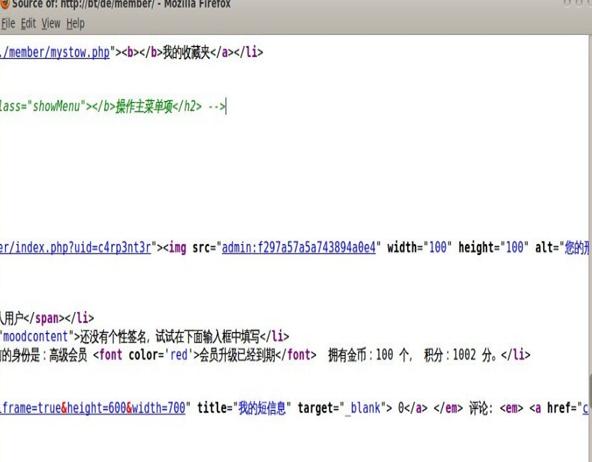
需要magic_quotes_gpc=Off,应该是没有什么大危害的漏洞. 原来在wooyun发过一个Dedecms注射漏洞,貌似并没有修补,重新利用了一下,可以获得...
EXp 必须登陆用户。 将待上传PHP文件扩展名改为“zip|gz|rar|iso|doc|xsl|ppt|wps”其中之一。 newname为上传后的新文件名,扩展...
利用条件:开启注册&&开启投稿 方法 :注册会员 -> 发表文章:内容输入 [crayon-6ab638a1d7d5e403909458/] xss.css内容:...
发布时间:2010-06-20 影响版本: DedeCmsV5.6 漏洞描述: DedeCMS内容管理系统软件采用XML名字空间风格核心模板:模板全部使用文件...