
BurpSuite扩展 – 自定义header/Custom Header
Custom Header - 自动向所有BurpSuite HTTP请求添加新Header 此BurpSuite扩展允许您自定义Header,并将新Header放入HTTP REQUEST BurpS...

网络安全是保护硬件、软件及其系统中的数据不被恶意破坏、更改、泄露。
Custom Header - 自动向所有BurpSuite HTTP请求添加新Header 此BurpSuite扩展允许您自定义Header,并将新Header放入HTTP REQUEST BurpS...
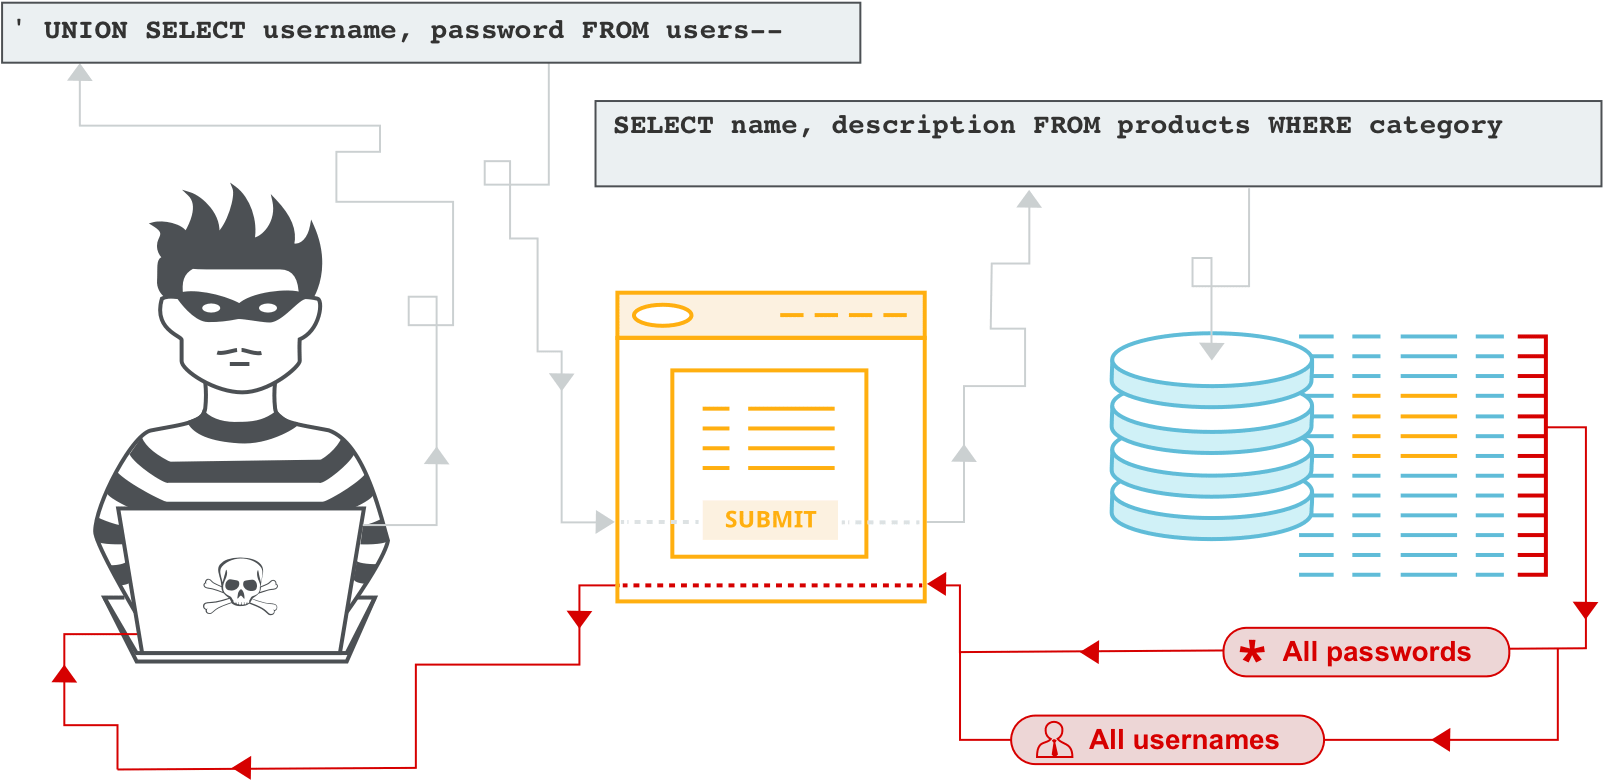
SQL注入Payload List 本文中解释什么是SQL注入,罗列一些常见SQL注入语句示例,常见SQL注入扫描工具等。 什么是SQL注入(SQLi)? ...

AntSword User-Agent 很多人用蚁剑其实都是默认配置就用了,所以默认就带有User-Agent: antSword/v2.0,日志溯源一目了然,WAF更好识别...

GHDB - Google Hacking Database (Google Dorks) Google会存储大量信息并不断检索网站。Google hacking,也称 Google dorking,是...

BurpSuite扩展 - 网络资产发现 一个Burp Suite扩展可被动扫描从HTTP响应中发现网络资产。被动解析范围内URL的HTTP响应,并标识不同类型...
远程/本地文件包含漏洞示例 与许多漏洞利用一样,远程和本地文件包含只是编程问题。本文提供文件包含漏洞攻击的PHP示例,希望能帮助您...

上次体验盒子给大家推荐了《5款常用《网络抓包工具》》,其中Wireshark是我常用的,它是全能型网络抓包工具。今天在解密SSL数据时发现最新...

SharpDecryptPwd 对密码已保存在 Windwos 系统上的部分程序进行解析,在 Windows 系统下保存密码,无非就只存在于两个位置:注册表、文...

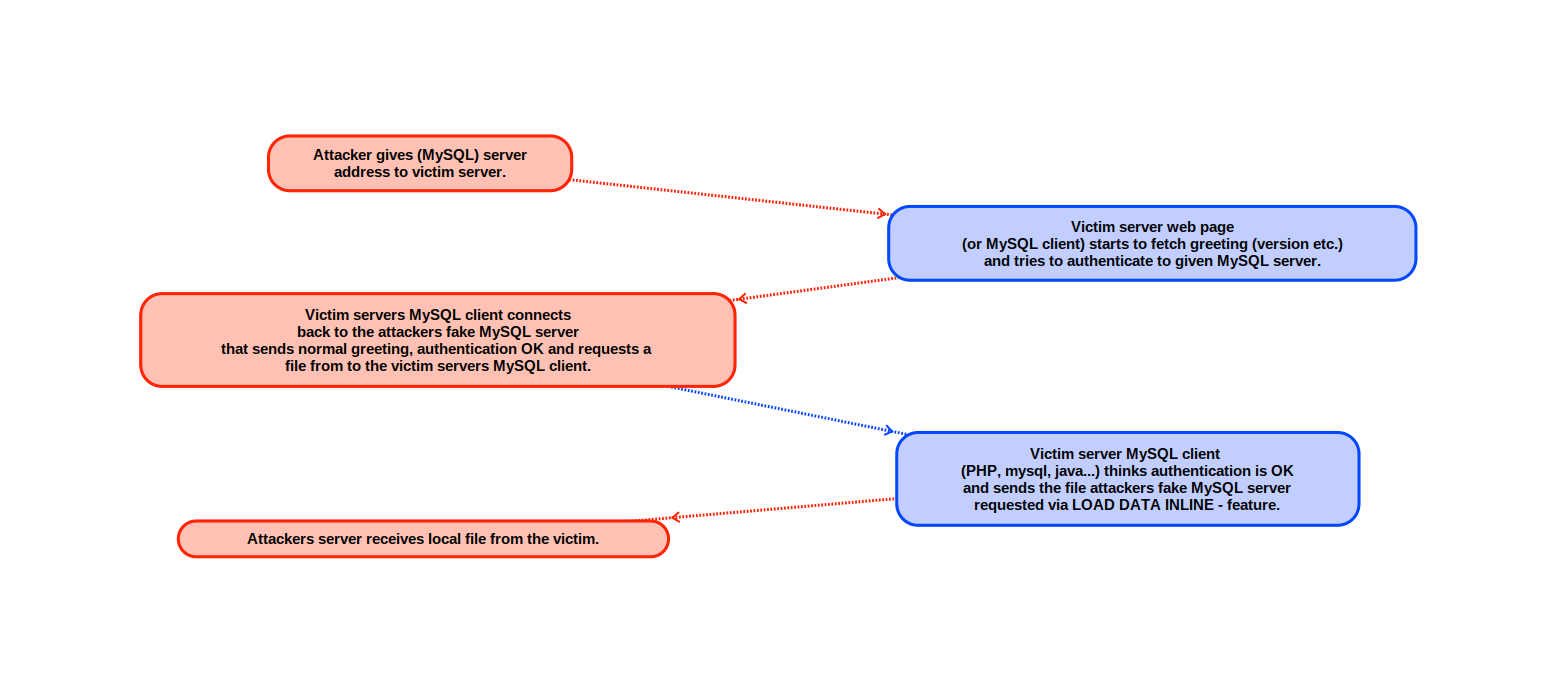
LOAD DATA INFILE的工作原理 了解一下LOAD DATA INFILE的工作原理。使用wireshark抓包: 客户端(即攻击者)连接mysql服务器3306端口...