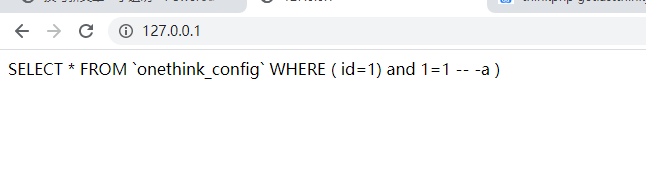
ThinkPHP3.x注入漏洞
也不知道别人发过没,如有雷同纯属巧合 parseWhere: [crayon-6aa9a75a0b58c293492212/] 仔细看下这段代码: [crayon-6aa9a75a...

不再关注网络安全
也不知道别人发过没,如有雷同纯属巧合 parseWhere: [crayon-6aa9a75a0b58c293492212/] 仔细看下这段代码: [crayon-6aa9a75a...
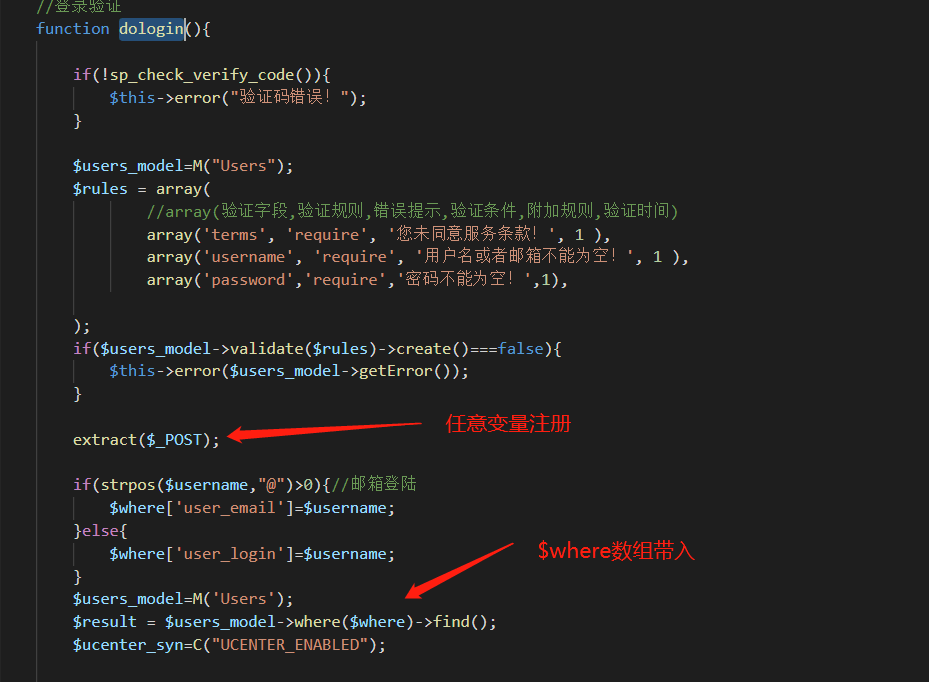
获得管理员密码 ThinkCMF是基于thinkphp3.2写的,前台在登录方法中存在注入,直接看文件application\User\Controller\LoginController....
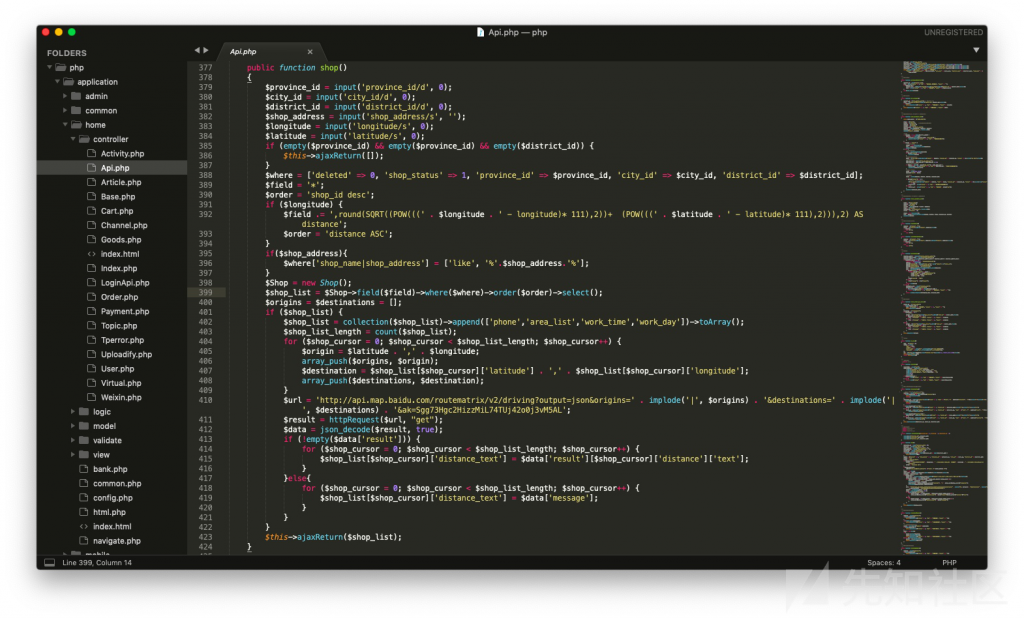
TPshop 注入漏洞 TPshop是国内应用范围大、覆盖面广的电商软件产品。 漏洞分析 跟踪到/application/home/controller/Api.php控制...

记录一下,比较老的一个点了,但很实用: [crayon-6aa9a75a0c9aa675780316/] 如表和列什么的被改了,手动添加猜解就行
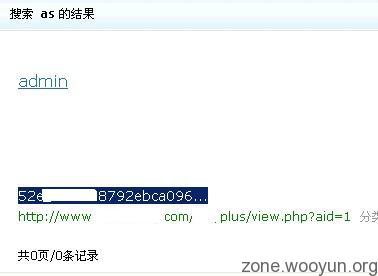
作者:鬼哥 哎。没意识,我一个月前就发现了这个漏洞,一直也没去黑站放那现在狗卵的什么知道创宇发出来了。 郁闷。可惜了我的洞辛苦看...
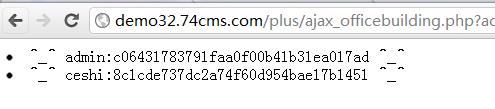
因为某站用的这个系统 旁站也无从下手 所以就下了份源码来读 整套程序过滤的还是比较全面的 不过所有版本都是GBK编码是他的硬伤 但是...

4月29日消息:国内安全研究团队“知道创宇”称截获到最新DEDECMS SQL注入0day,DEDECMS官网目前提供下载的最新版5.7也受影响,截止本告警发...
漏洞介绍: 可扩展标记语言 (Extensible Markup Language, XML) ,用于标记电子文件使其具有结构性的标记语言,可以用来标记数据、定义数...
发布时间:2010-10-03 影响版本:动网论坛 (DVBBS) PHP 2.0++ 漏洞描述:动网(DVBBS)论坛系统是一个采用PHP和MYSQL的数据架构的高性能...