
dedeCMS友情链接getshell漏洞
[crayon-6ab936ce47b07461390687/] 使用 代码存为PHP文件,上传到你的空间。去提前友连申请,网址填写你上传后的地址。 站长审核后台...

不再关注网络安全
[crayon-6ab936ce47b07461390687/] 使用 代码存为PHP文件,上传到你的空间。去提前友连申请,网址填写你上传后的地址。 站长审核后台...
dedecms即织梦(PHP开源网站内容管理系统)。织梦内容管理系统(DedeCms) 以简单、实用、开源而闻名,是国内最知名的PHP开源网站管理系统,...
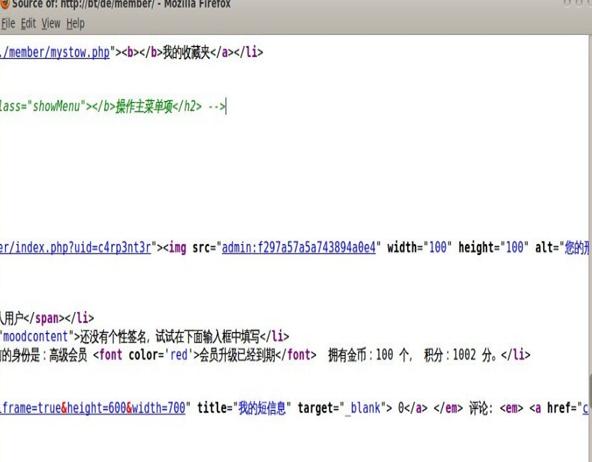
需要magic_quotes_gpc=Off,应该是没有什么大危害的漏洞. 原来在wooyun发过一个Dedecms注射漏洞,貌似并没有修补,重新利用了一下,可以获得...

4月29日消息:国内安全研究团队“知道创宇”称截获到最新DEDECMS SQL注入0day,DEDECMS官网目前提供下载的最新版5.7也受影响,截止本告警发...
前段时间乌云爆料DEDE5.7爆出shopcar.class.php包含一句话木马,详情可查看乌云http://www.wooyun.org/bug.php?action=view&id=5416,此EX...
发布时间:2010-08-18 影响版本:Dedecms V5.6 Final 漏洞描述: Dedecms V5.6 Final版本中的各个文件存在一系列问题,经过精心构造的...
发布时间:2010-08-18 影响版本:DEDECMS 5.3/5.6 漏洞描述: DedeCms 基于PHP+MySQL的技术开发,支持Windows、Linux、Unix等多种服务器...
发布时间:2010-06-20 影响版本: DedeCmsV5.6 漏洞描述: DedeCMS内容管理系统软件采用XML名字空间风格核心模板:模板全部使用文件...