Finecms 任意文件下载漏洞
Author:Sinner 漏洞文件: \controllers\ApiController.php Line 54 $file 可控。并不用去分析如何加密得来的,我们来看链接是怎么生...

漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,Exploit、Shellcode、PoC
Author:Sinner 漏洞文件: \controllers\ApiController.php Line 54 $file 可控。并不用去分析如何加密得来的,我们来看链接是怎么生...
PHPMailer是流行邮件发送类,据说其全球范围内的用户量大约有900万——每天还在持续增多,本次曝出PHPMailer远程代码执行漏洞。GitHub上面形...
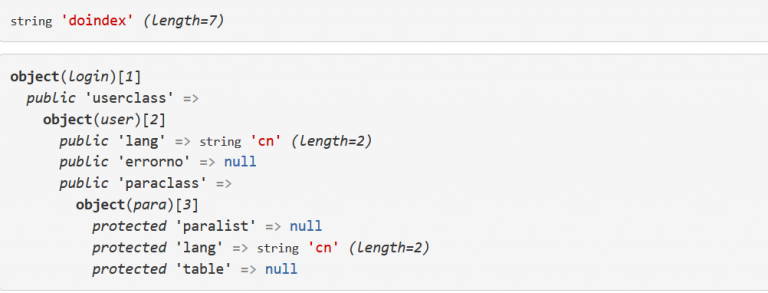
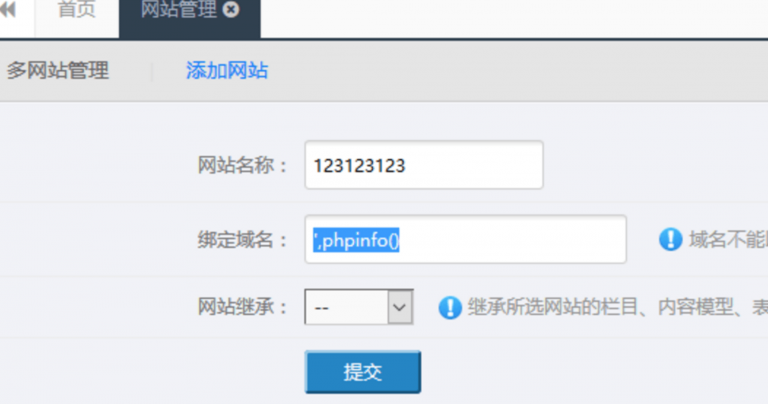
可疑处,config/site.ini.php 域名配置数组,和后台对应网站管理-〉添加网站 网站名称随便写,绑定的域名写为’,phpinfo() 【注...
FineCMS有一个缓存功能,和当初Wordpress一样,有一个缓存功能,并且缓存的文件名不是随机的并且后缀是php,就导致了可以利用后台缓存功能...

Published:2016.08.23 Risk:High WordPress Multi Themes文件下载漏洞 Exploit Title : Wordpress Multi Themes Arbitrary File Down...
查看编辑器版本 爆绝对路径 遍历目录 Version 2.4.1 测试通过 修改CurrentFolder 参数使用 ../../来进入不同的目录: 根据返...
0x01 背景 昨晚zabbix这个高危漏洞又在朋友圈炸开锅了,这篇是根据POC对zabbix3.0.3的源码进行了粗浅的分析。 注入产生的流程: 0x02...