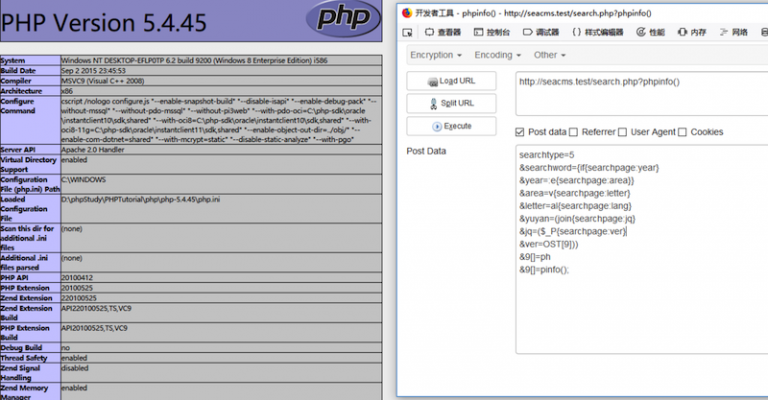
海洋CMS V6.45 – V6.55前台Getshell 代码执行漏洞
海洋CMS v6.54漏洞 漏洞代码执行 Payload 漏洞分析 这个版本只是把order的变量做了限制,但是声明为global变量的不止...

漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,Exploit、Shellcode、PoC
海洋CMS v6.54漏洞 漏洞代码执行 Payload 漏洞分析 这个版本只是把order的变量做了限制,但是声明为global变量的不止...
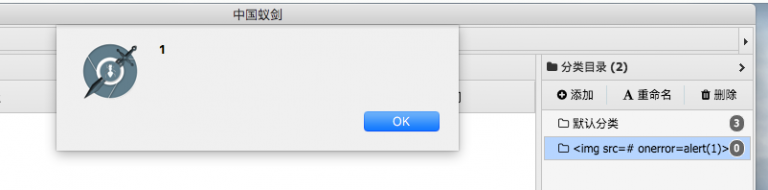
四天前爆出了第一个中国蚁剑RCE漏洞,今天再被挖出一个,github已经修复,各位git pull跟上。 漏洞分析 首先对蚁剑进行复测,发现分...
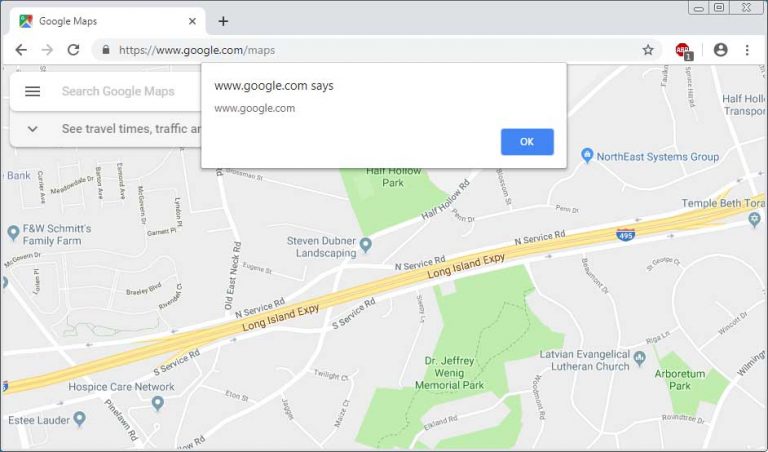
国外安全专家Sebastian近日发现Adblock Plus、AdBlock和uBlock浏览器扩展的广告拦截过滤器列表存在漏洞,攻击者可以利用该漏洞运行恶意代...
IE 11漏洞 北京时间4月11日,国外安全研究员 John Page 公开披露 Internet Explorer 11 XML外部实体注入漏洞,成功利用该漏洞将导致本...
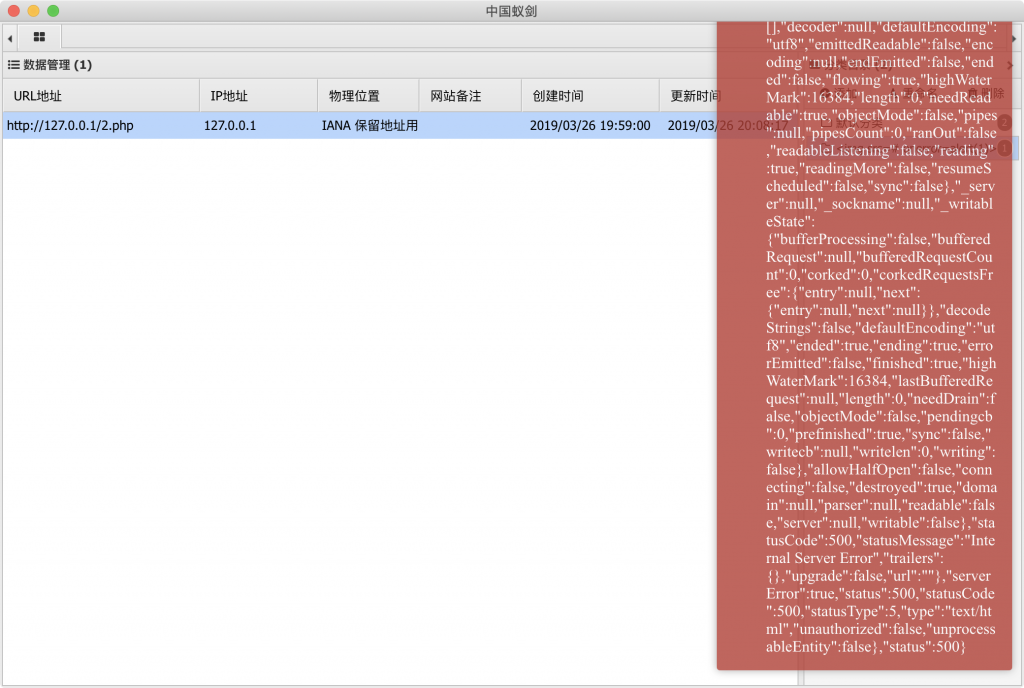
4月12日凌晨,有用户在中国蚁剑GitHub上提交了issue,称发现中国蚁剑存在XSS漏洞,借此可引起RCE。据悉,该漏洞是因为在webshell远程连接...

Social Warfare Social Warfare是WordPress的一款流行社交分享插件,在WordPress站点上的安装量已达70000以上,该插件在WordPress社交...
版本:metinfo<=6.1.3(6.0.0-6.1.3通吃漏洞) metinfo<=6.1.3前台getshell 利用此漏洞直接看文章某info <= 6.1.3前台gets...
脏牛漏洞(CVE-2016–5195)是公开后影响范围最广和最深的漏洞之一,这十年来的每一个Linux版本,包括Android、桌面版和服务器版都受到其影响...
引言 ThinkPHP 是一个免费开源的,快速、简单的面向对象的轻量级PHP开发框架,因为其易用性、扩展性,已经成长为国内颇具影响力的WEB应...
首先列举所有利用到的缺陷 全局参数可被污染 无CSRF防御框架 $_GET,$_POST, $_COOKIE请求被合并处理 特殊的XSS 框架分析(Metinfo漏洞...