
月度归档: 2019 年 5 月
不再关注网络安全

更新 2019-05-27
WebShell大全,这是一个WebShell收集项目
webshell 这是一个webshell收集项目,本项目涵盖各种常用脚本 如:asp,aspx,php,jsp,pl,py 你还可以提交各种webshell给该项目,...

更新 2019-05-27
wp_get_recent_posts函数排除显示
wp_get_recent_posts函数最近才开始用,以前一直没用过,今天碰到一个问题,默认情况下,如果根据官方给的示例: [crayon-6aad9e304fa8...

更新 2019-05-26
HttpExhaustiver – HTTP协议穷举爆破工具
HttpExhaustiver介绍 HttpExhaustiver是一款用C#编写的HTTP协议穷举工具,可穷举用户名、密码、验证码等等。常用于用户名爆破(暴力破...
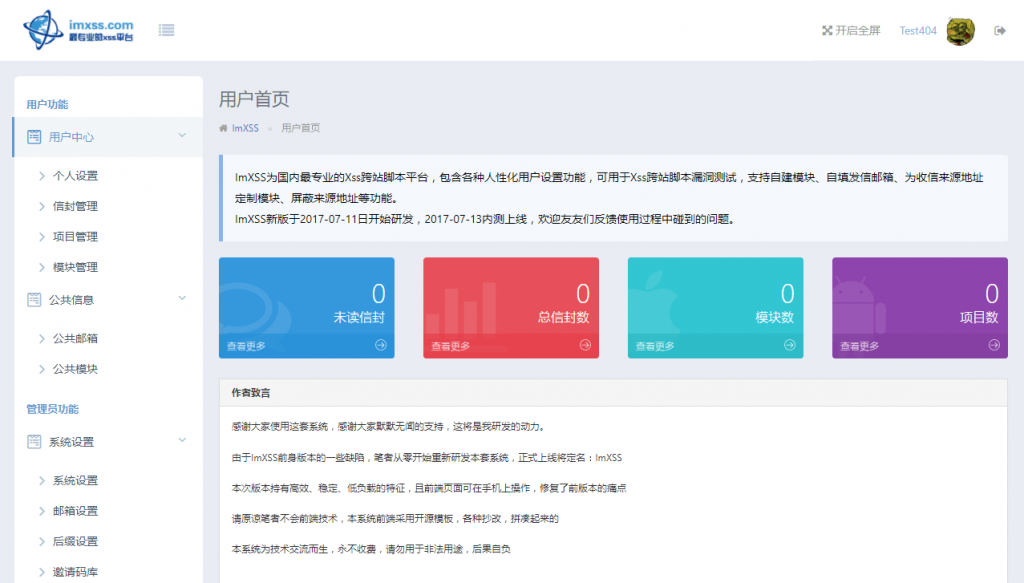
ImXSS – JAVA版开源XSS漏洞测试平台
ImXSS介绍 ImXSS是国内首套Java研发的Xss跨站脚本测试平台。ImXSS前身是XssAPP,秉承高效、快速、稳定、易用的原则。主要用于技术研究...

更新 2019-05-26
Gaea – 小米开源的MySQL数据库中间件
Gaea简介 Gaea是小米商城/系统组研发的基于mysql协议的数据库中间件,目前在小米商城大陆和海外得到广泛使用,包括订单、社区、活动等...
更新 2019-05-25
flightsim – 恶意网络流量生成与评估标记
flightsim流量模拟器 Flightsim 是一个轻量级实用程序,用于生成恶意网络流量,并帮助安全团队评估安全控制和网络可见性。 该工具执行...
更新 2019-05-26
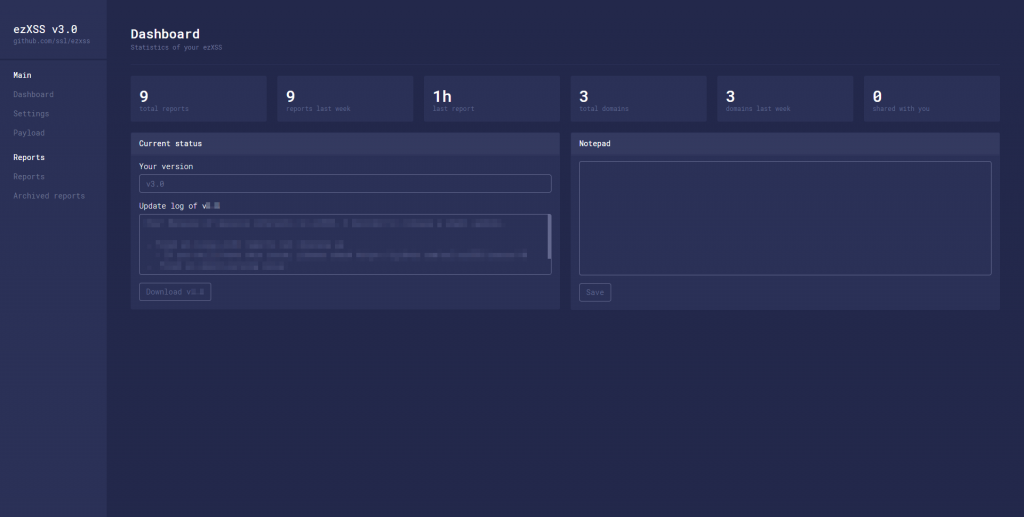
ezXSS 一款XSS盲打漏洞测试工具
ezXSS介绍 ezXSS是一款用于渗透测试和漏洞挖掘的XSS盲测跨站脚本工具。 ezXSS功能 易于使用的中控台,包含静态,有效负载,...
更新 2019-05-25
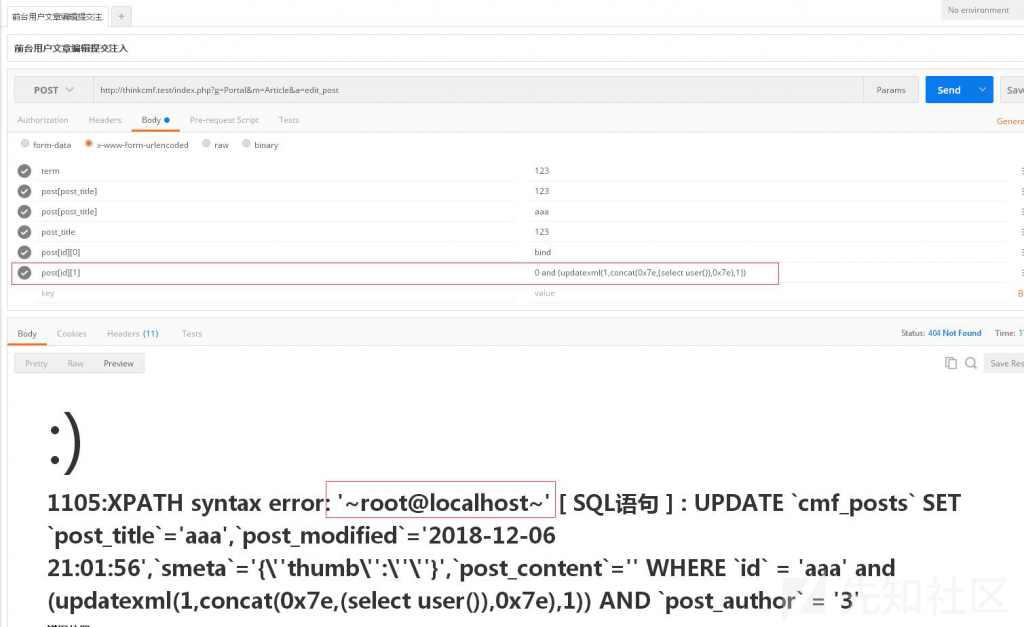
ThinkCMF 2.x漏洞合集
本文说的是ThinkCMF 2系列,包含ThinkCMF 2.2.3漏洞,其它ThinkCMF 1.6.0从SQL注入到任意代码执行 前台用户文章编辑提交存在注入 前...
更新 2019-05-25
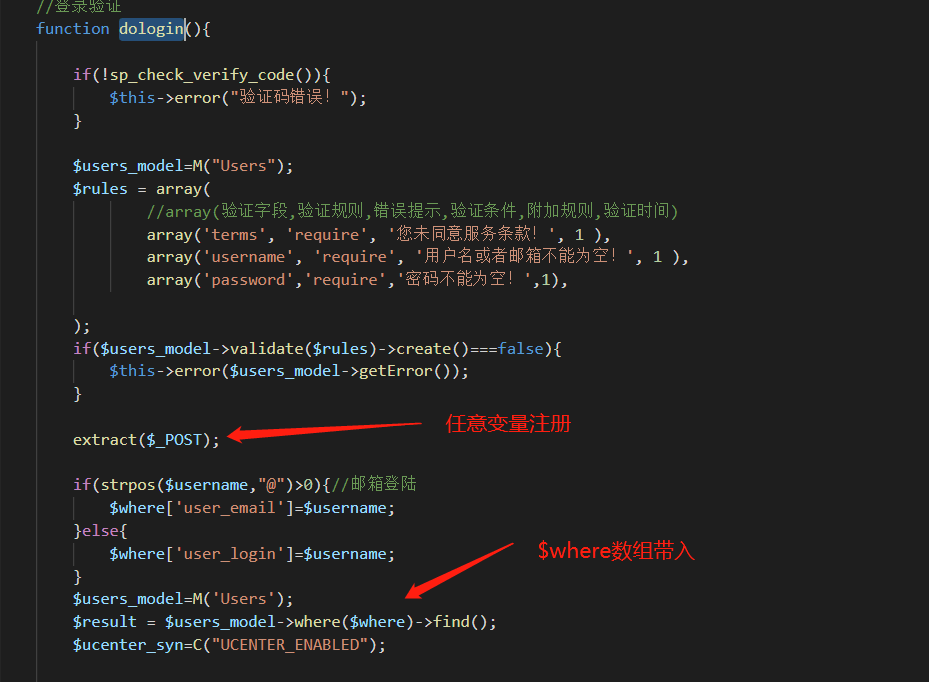
ThinkCMF 1.6.0从SQL注入到任意代码执行
获得管理员密码 ThinkCMF是基于thinkphp3.2写的,前台在登录方法中存在注入,直接看文件application\User\Controller\LoginController....