
更新 2019-08-30
ArbitraryPHP – 后门姿势,任意PHP代码执行扩展
ArbitraryPHP - 任意PHP代码执行扩展 这是一个实验性的PHP扩展,加载这个扩展后,每次请求将可以执行一段自己的PHP代码。 可用于: ...

不再关注网络安全
ArbitraryPHP - 任意PHP代码执行扩展 这是一个实验性的PHP扩展,加载这个扩展后,每次请求将可以执行一段自己的PHP代码。 可用于: ...
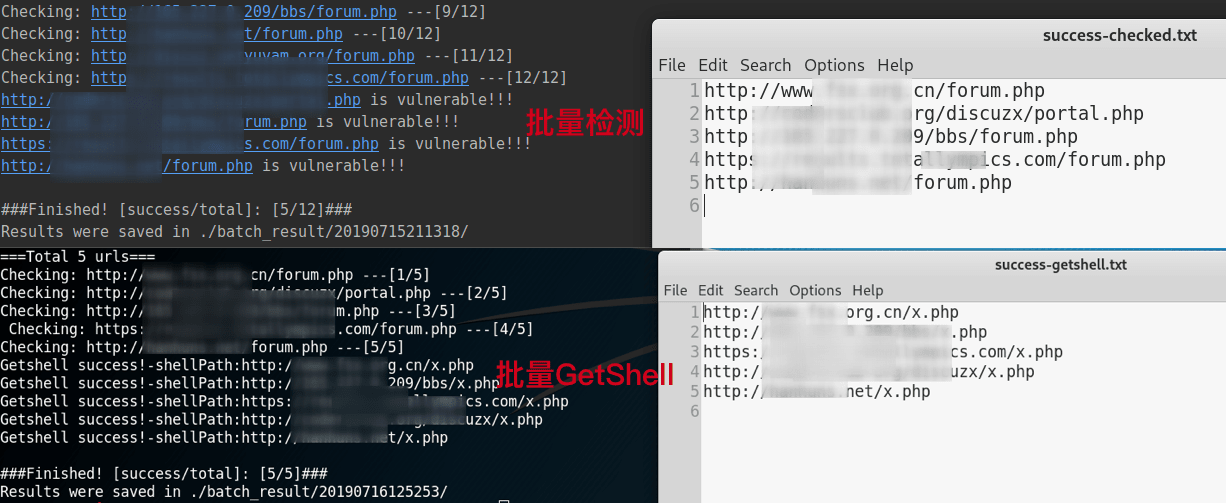
Discuz ML RCE漏洞检测工具 Discuz国际版漏洞存在于cookie的language可控并且没有严格过滤,导致可以远程代码执行。本工具支持单url和...

一个可以绕过当前市面上几乎所有Webshell查杀的免杀PHP一句话木马脚本。 [crayon-6ab15baac448f053657322/] 请求时,设置Referer头...


注入点是SA权限. xp_cmdshell是存在的. 找到网站主目录 dir d:\wwwroot 找到站点的目录后. [crayon-6ab15baac473c844337272/]
我原也以为这是ASCII码加密过的 [crayon-6ab15baac4860797952435/] 结果T00LS某牛,全部数字减13,然后十进制解密 [crayon-6ab15b...
首先介绍下php的各种标签: 1): <?php ?> demo: [crayon-6ab15baac4987205500078/] 这个标签现在程序大多都是使用的这种标...