
更新 2019-11-18
GHDB/SHDB(Google Hacking Database)
GHDB - Google Hacking Database (Google Dorks) Google会存储大量信息并不断检索网站。Google hacking,也称 Google dorking,是...
独立技术产品工程师,专注企业定制研发、AI 产品与智能化、复杂业务系统与 FDE 式技术合作。从需求、产品判断、技术架构到核心研发和上线交付,核心工作由本人直接负责。
GHDB - Google Hacking Database (Google Dorks) Google会存储大量信息并不断检索网站。Google hacking,也称 Google dorking,是...

BurpSuite扩展 - 网络资产发现 一个Burp Suite扩展可被动扫描从HTTP响应中发现网络资产。被动解析范围内URL的HTTP响应,并标识不同类型...
远程/本地文件包含漏洞示例 与许多漏洞利用一样,远程和本地文件包含只是编程问题。本文提供文件包含漏洞攻击的PHP示例,希望能帮助您...

上次体验盒子给大家推荐了《5款常用《网络抓包工具》》,其中Wireshark是我常用的,它是全能型网络抓包工具。今天在解密SSL数据时发现最新...
是Linux和Unix系统的新用户。我想重新加载或重新启动我的PHP-fpm服务。Linux如何重新启动PHP-fpm?如何在Ubuntu Linux 16.04 LTS服务器上...
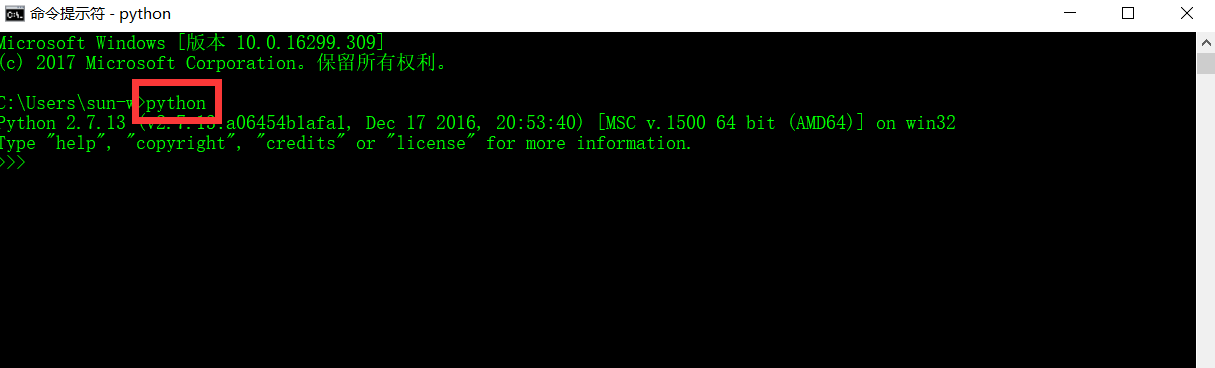
安装Python2.7和PyQt4 跟着下面的步骤来: 下载并安装Python:https://pc.qq.com/search.html#!keyword=python下载PyQt4包:http://...
突然所有校验token都用不了了,提示token过期或无效,找到log看到如下错误: [crayon-6ad7430519cb7572932934/] 上面已经提示了,权...

SharpDecryptPwd 对密码已保存在 Windwos 系统上的部分程序进行解析,在 Windows 系统下保存密码,无非就只存在于两个位置:注册表、文...

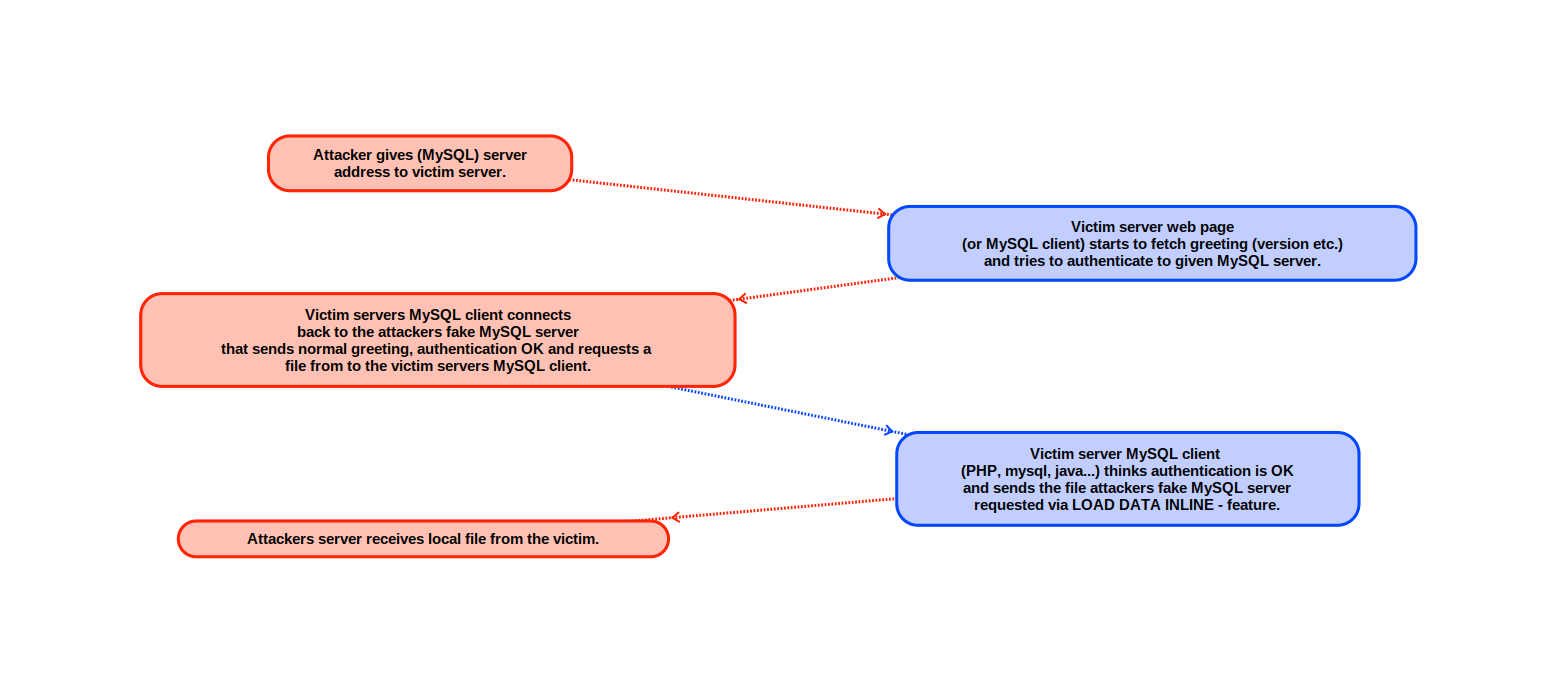
LOAD DATA INFILE的工作原理 了解一下LOAD DATA INFILE的工作原理。使用wireshark抓包: 客户端(即攻击者)连接mysql服务器3306端口...