更新 2013-02-18
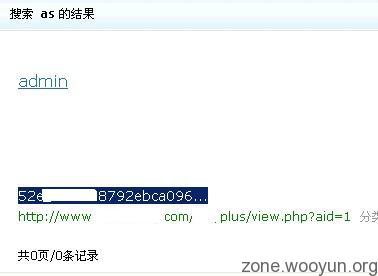
织梦DEDECMS search.php注入漏洞EXP[通杀]
作者:鬼哥 哎。没意识,我一个月前就发现了这个漏洞,一直也没去黑站放那现在狗卵的什么知道创宇发出来了。 郁闷。可惜了我的洞辛苦看...

不再关注网络安全
作者:鬼哥 哎。没意识,我一个月前就发现了这个漏洞,一直也没去黑站放那现在狗卵的什么知道创宇发出来了。 郁闷。可惜了我的洞辛苦看...

EXp 必须登陆用户。 将待上传PHP文件扩展名改为“zip|gz|rar|iso|doc|xsl|ppt|wps”其中之一。 newname为上传后的新文件名,扩展...
利用条件:开启注册&&开启投稿 方法 :注册会员 -> 发表文章:内容输入 [crayon-6ab638b1da9c7111606612/] xss.css内容:...
发布时间:2010-08-18 影响版本:Dedecms V5.6 Final 漏洞描述: Dedecms V5.6 Final版本中的各个文件存在一系列问题,经过精心构造的...
发布时间:2010-08-18 影响版本:DEDECMS 5.3/5.6 漏洞描述: DedeCms 基于PHP+MySQL的技术开发,支持Windows、Linux、Unix等多种服务器...
发布时间:2010-06-20 影响版本: DedeCmsV5.6 漏洞描述: DedeCMS内容管理系统软件采用XML名字空间风格核心模板:模板全部使用文件...